Δύο εξαιρετικά κρίσιμες ευπάθειες στην PHP, τη γλώσσα προγραμματισμού πάνω στην οποία πατάει το μεγαλύτερο μέρος του παγκόσμιου διαδικτύου (συμπεριλαμβανομένου και του WordPress), σήμαναν συναγερμό τις τελευταίες ώρες σε διαχειριστές ιστοσελίδων και κυβερνητικούς οργανισμούς. Μάλιστα, ο κίνδυνος ήταν τόσο μεγάλος που αρκετοί προτίμησαν να κατεβάσουν προσωρινά τις ιστοσελίδες τους, μέχρι να βγουν και να εγκατασταθούν τα απαραίτητα patches ασφαλείας.
Αυτό που κάνει τη συγκεκριμένη υπόθεση ακόμα πιο ανησυχητική είναι πως τα κενά ασφαλείας βρέθηκαν με τη βοήθεια της τεχνητής νοημοσύνης. Ερευνητές κυβερνοασφάλειας χρησιμοποίησαν προηγμένα μοντέλα AI για να «σκανάρουν» τον κώδικα και να εντοπίσουν αδυναμίες που επιτρέπουν σε κάποιον χάκερ να τρέξει κακόβουλο κώδικα από απόσταση ή να υποκλέψει ευαίσθητα δεδομένα.
Ποιες ιστοσελίδες κατέβηκαν προληπτικά
Σύμφωνα με ρεπορτάζ του BBC, ανάμεσα στους φορείς που αναγκάστηκαν να πάρουν έκτακτα μέτρα ήταν η κυβέρνηση της Φινλανδίας, ο δήμος του Εδιμβούργου, αλλά και το ίδιο το BBC, το οποίο έθεσε εκτός λειτουργίας αρκετές σελίδες δημοφιλών εκπομπών του, όπως αυτές των Doctor Who και The Traitors. Ακόμα και η εθνική υπηρεσία κυβερνοασφάλειας της Ολλανδίας κατέβασε προσωρινά το δικό της site για να μη γίνει στόχος επιθέσεων όσο περίμενε τις διορθώσεις.
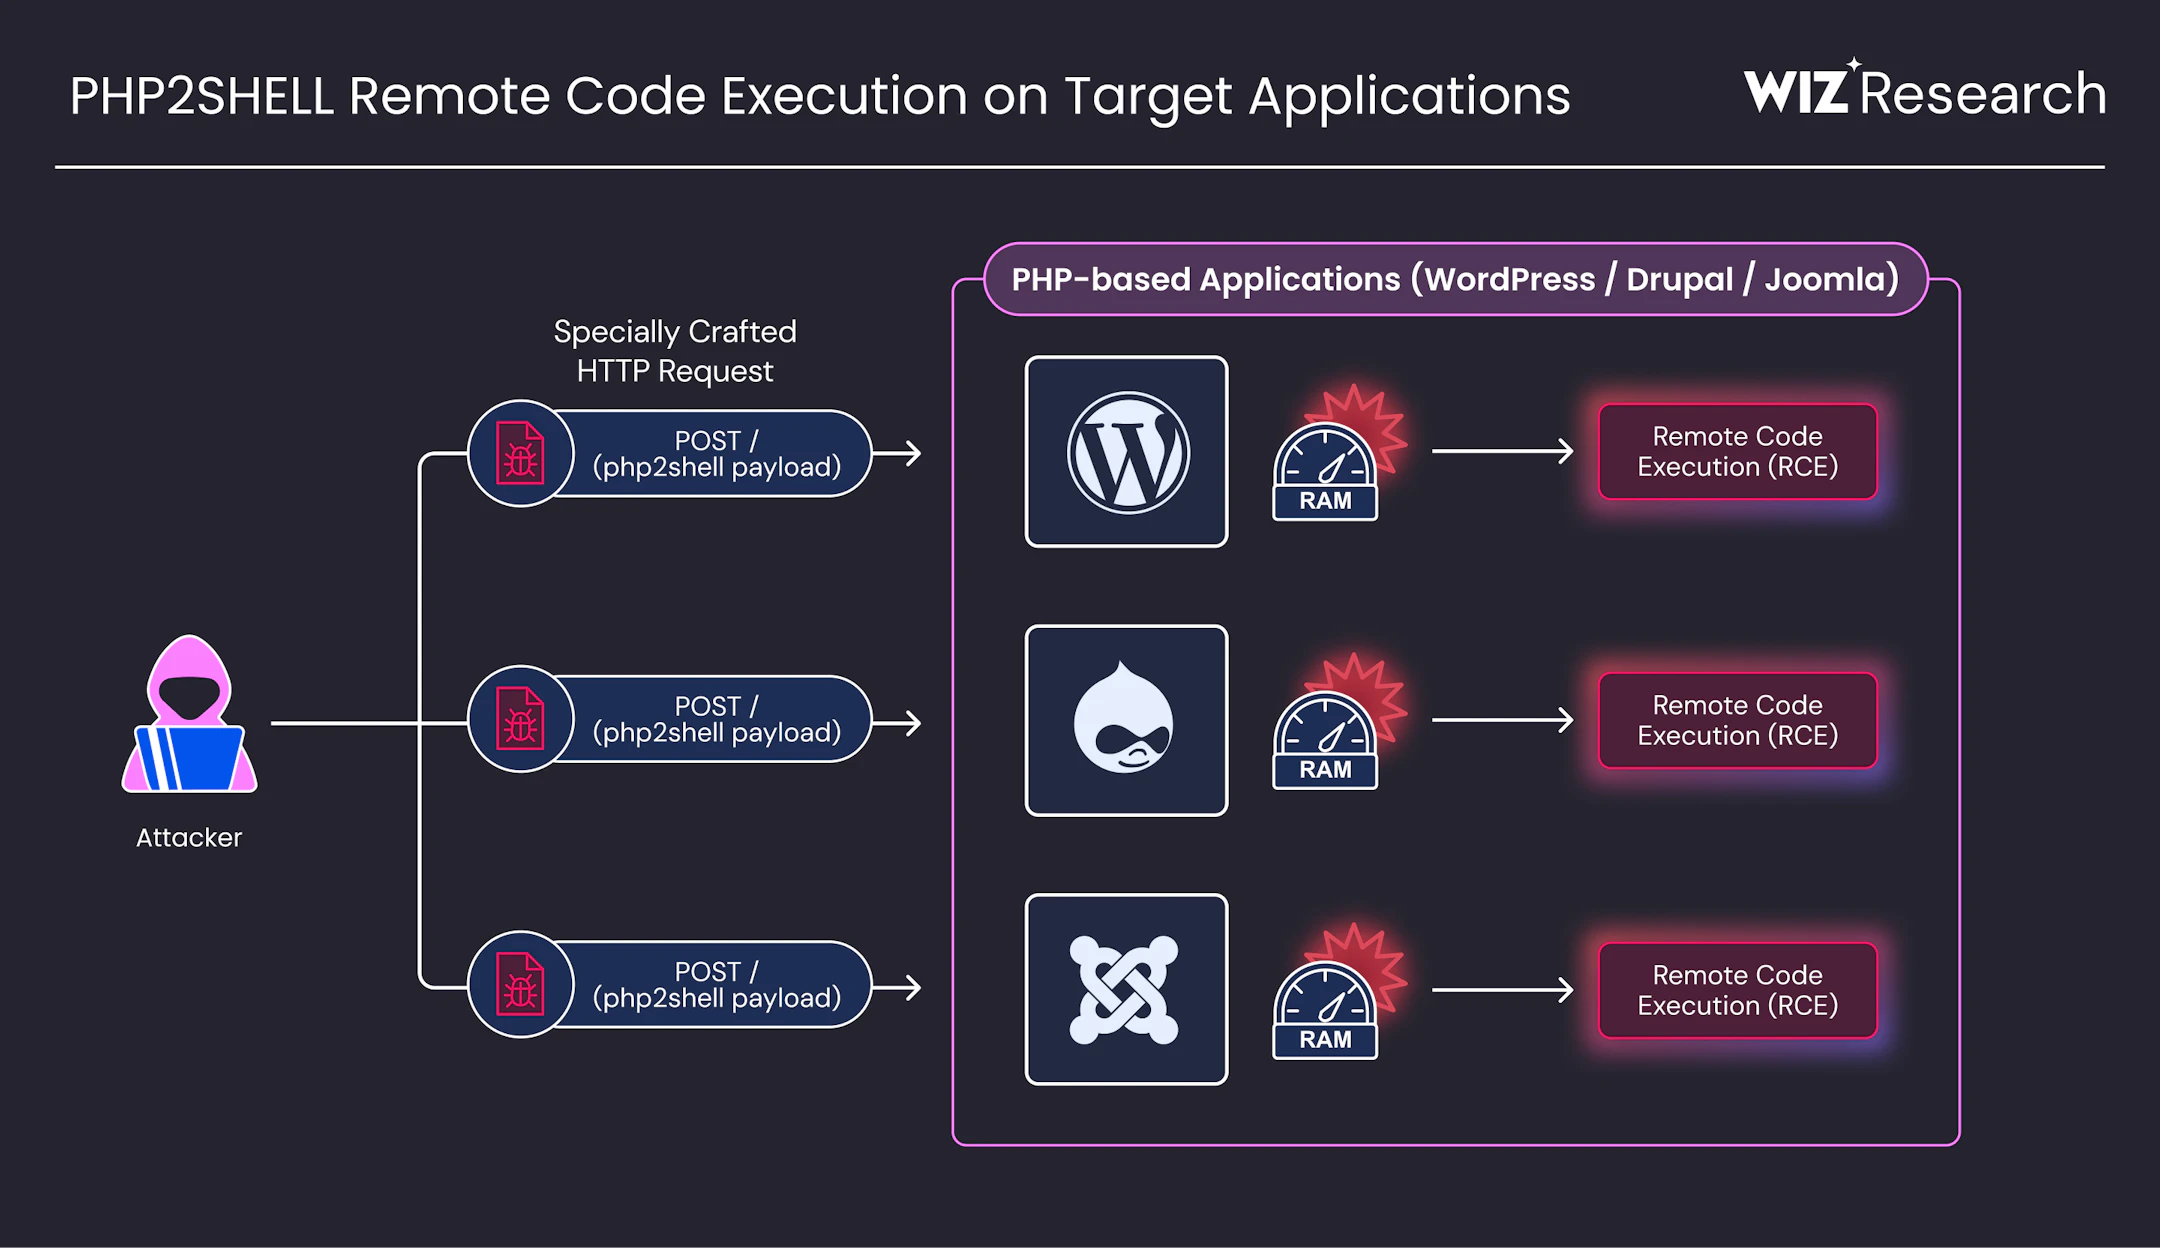
Οι δύο ευπάθειες χτυπάνε απευθείας τον πυρήνα της PHP και έχουν να κάνουν με τον τρόπο που διαχειρίζεται τη μνήμη του συστήματος. Όπως έδειξαν οι ερευνητές της εταιρείας κυβερνοασφάλειας Wiz, ένας εισβολέας θα μπορούσε να εκμεταλλευτεί τα κενά αυτά απομακρυσμένα (Remote Code Execution), χωρίς καν να χρειάζεται λογαριασμό χρήστη στη σελίδα, και να εκτελέσει δικές του εντολές στον server. Παράλληλα, η μία από τις δύο ευπάθειες επιτρέπει την ανάγνωση ευαίσθητων στοιχείων μέσα από τη μνήμη της PHP, όπως κωδικούς πρόσβασης και κλειδιά ασφαλείας (API keys).
Ο ρόλος της OpenAI και των εργαλείων AI στον εντοπισμό
Οι ερευνητές της Wiz ανακοίνωσαν πως εντόπισαν και ανέλυσαν τα δύο αυτά κενά ασφαλείας —τα οποία πήραν τους κωδικούς CVE-2026-109618 και CVE-2026-109619— χρησιμοποιώντας εξειδικευμένα εργαλεία AI. Την ίδια στιγμή, μια δεύτερη εταιρεία κυβερνοασφάλειας, η Calif, βρήκε ανεξάρτητα το κρίσιμο κενό χρησιμοποιώντας ένα μοντέλο της OpenAI.
Εδώ φαίνεται πως η τεχνητή νοημοσύνη δεν έψαξε απλά για ένα τυπογραφικό λάθος στον κώδικα, αλλά βοήθησε τους ερευνητές να συνδυάσουν επιμέρους αδυναμίες και να στήσουν μια ολοκληρωμένη, πρακτική επίθεση σε ελάχιστο χρόνο.
Κυκλοφόρησαν οι ενημερώσεις ασφαλείας – Τι πρέπει να κάνουν οι διαχειριστές
Σήμερα, 21 Οκτωβρίου 2026, η ομάδα ανάπτυξης της PHP έδωσε στη δημοσιότητα τις επείγουσες ενημερώσεις ασφαλείας για τις εκδόσεις 8.2, 8.3, 8.4 και 8.5. Οι ασφαλείς εκδόσεις στις οποίες πρέπει να αναβαθμίσουν άμεσα όλοι οι servers είναι οι PHP 8.2.35, 8.3.36, 8.4.27 και 8.5.12.
Με δεδομένο ότι η βαθμολογία επικινδυνότητας των ευπαθειών αγγίζει το 9,2 στα 10 (CVSS), η αναβάθμιση είναι μονόδρομος. Αξίζει να σημειωθεί πως δεν αρκεί ένα απλό update στο WordPress ή στα plugins μιας ιστοσελίδας, αφού το πρόβλημα βρίσκεται στον ίδιο τον πυρήνα της PHP στον server, κάτι που απαιτεί ενημέρωση σε επίπεδο hosting.